esplorazione
Allarmi bomba nelle scuole: perché è così difficile trovare chi ha mandato la mail
11 novembre 2026: una mail a migliaia di scuole. Come funziona la posta, perché il mittente si nasconde e cosa può fare chi indaga. Aggiornato alle 19.

Avviso importante. sandrofeudo.com è una rivista scientifica e di ingegneria divulgativa. Qui analizziamo come funziona la posta elettronica e perché è difficile risalire a un mittente, per capire e per difendersi. Non diamo istruzioni per nascondersi o per fare allarmi: procurare un falso allarme è un reato, con conseguenze serie. La notizia è in corso e i dati cambiano: questo articolo è aggiornato alle ore 21 dell’11 novembre 2026.
Poche righe, e una mattina intera di scuole italiane è stata fermata. Il 11 novembre 2026 una email con un falso allarme bomba è arrivata a migliaia di istituti, e in tante città gli studenti sono usciti di corsa dalle classi. Dopo i controlli non è stato trovato nessun ordigno, e non risultano feriti. Resta una domanda molto concreta, che si fa chiunque: com’è possibile che mandi una mail a migliaia di scuole e che non si riesca a capire subito chi sei? È una domanda di ingegneria, e a questa rispondiamo.
In breve · tocca per girarePerché è così difficile trovare il mittente di una mail?
Perché la posta elettronica è nata senza controllare chi scrive: il «Da:» è solo ciò che il mittente digita. I controlli (SPF, DKIM, DMARC) esistono, ma funzionano solo se il dominio li usa.
Il percorso di una mail lascia tracce (le righe «Received» e gli indirizzi IP), ma si può passare da account altrui, da strumenti che nascondono l’indirizzo e da più Paesi: ogni passaggio estero richiede una richiesta formale tra autorità, e i registri durano poco.
Il mittente falso non è un mistero: è un problema di tracce, di tempo e di leggi diverse.
Cosa è successo, in breve
Ecco i fatti, come li riportano le fonti giornalistiche e ufficiali, senza spingerci oltre.
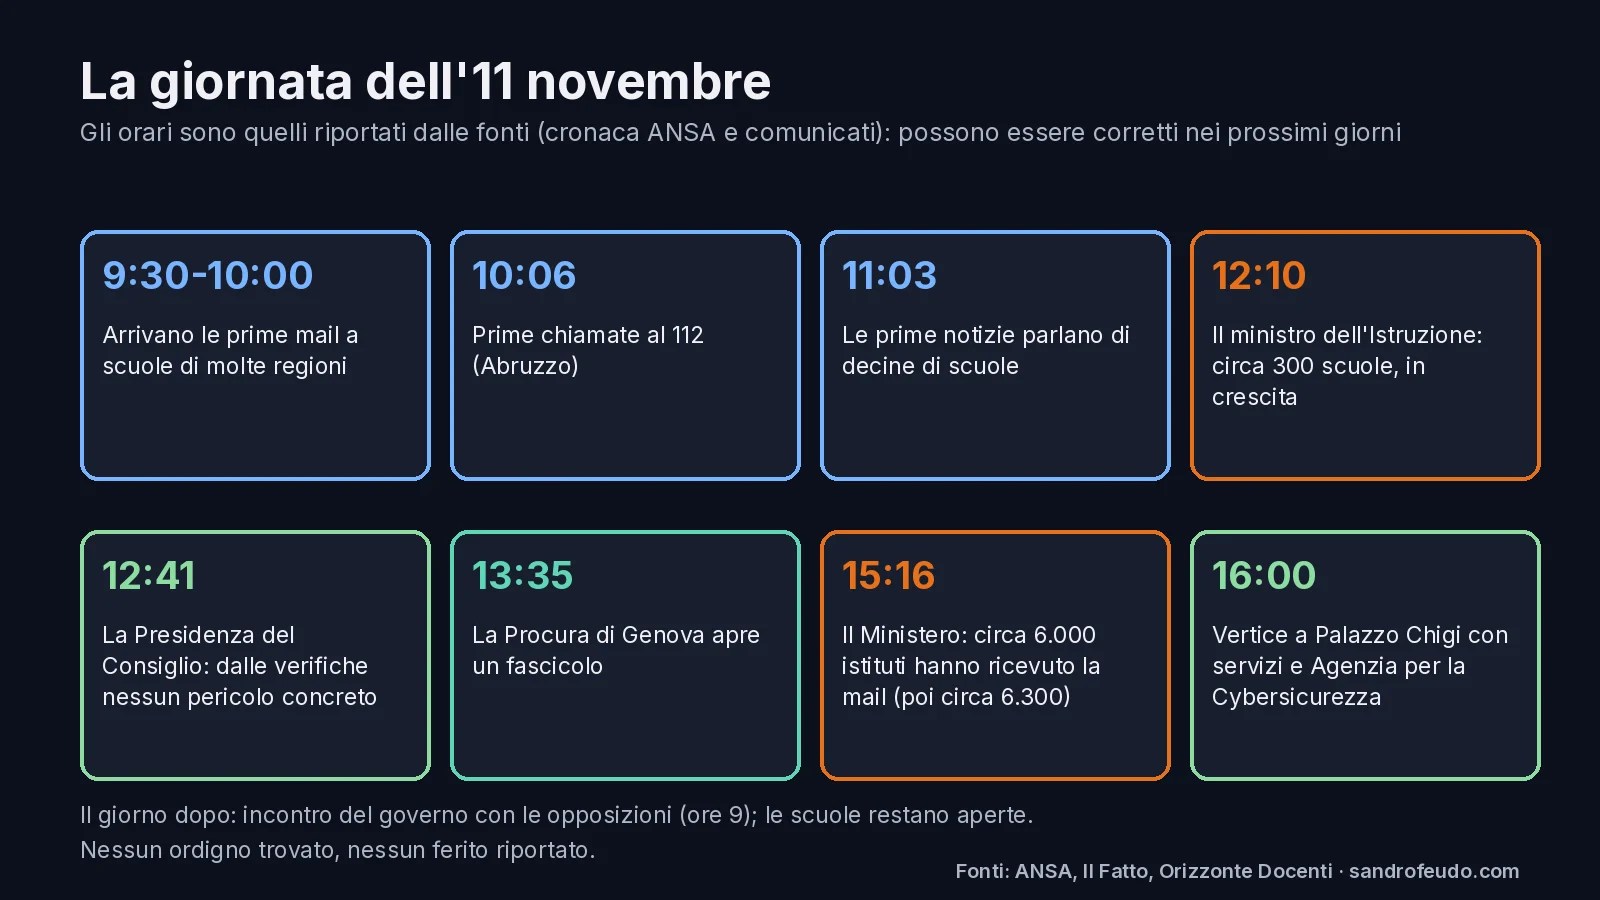
- La mattina dell’11 novembre, intorno alle 10, le prime email arrivano a caselle di posta (anche certificata) delle scuole, con un messaggio di pericolo. Alle 10:06 le prime chiamate al 112, in Abruzzo (ANSA).
- Quante scuole? Le cifre sono diverse, e dipendono da chi le dà: alle 12:10 il ministro dell’Istruzione parlava di circa 300 scuole, in aumento; alle 15:16 il Ministero indicava circa 6.000 istituti che hanno ricevuto la mail, su poco più di 7.400 scuole statali; nelle ore successive, secondo la verifica dei servizi informatici del Ministero riferita dal ministro, la cifra sale a circa 6.300. Non tutti sono stati evacuati, e la mail non è arrivata a paritarie e CPIA.
- La mail annuncia un ordigno con innesco a distanza e contiene anche un’intimidazione a una carica dello Stato. Il testo è lo stesso inviato il 2 novembre a 271-280 istituti: cambia solo la firma, un nome di fantasia.
- Le conseguenze: evacuazioni in molte regioni, con controlli di artificieri e vigili del fuoco (per esempio 65 istituti in Abruzzo, oltre 50 nel Lazio, 14 a Trieste). Nessun ordigno trovato e nessun ferito riportato; molti studenti sono rientrati in classe. Alcuni presidi non hanno evacuato.
- La risposta delle istituzioni: il governo ha convocato un vertice a Palazzo Chigi, con i servizi di sicurezza e l’Agenzia per la Cybersicurezza Nazionale, e ha invitato le opposizioni a un incontro il giorno dopo. La Procura di Genova ha aperto un fascicolo (procurato allarme, interruzione di pubblico servizio e minacce gravi, aggravabili dalla finalità di terrorismo). Indagano la Polizia Postale e la Digos. Secondo le cronache, ha aperto un’inchiesta anche la Procura dell’Aquila. Nessun responsabile è stato indicato.
- Il giorno dopo: le scuole restano aperte, come comunicato dalle cronache; è previsto l’incontro tra il governo e le opposizioni alle 9.

Una nota sul piano politico
Sulla vicenda ci sono già molte dichiarazioni di esponenti del governo e dell’opposizione. Questo sito è una rivista scientifica: non prende posizione, non fa ipotesi su chi sia stato e non commenta le polemiche. Ci occupiamo solo di come funziona la tecnologia, perché si capisca meglio cosa si può sapere e cosa no.
La mail è come una cartolina
La posta elettronica è nata negli anni in cui la rete era un posto di conoscenti: nessuno pensava che bisognasse controllare chi scrive. Per questo i protocolli di base, quelli che trasportano le mail, non verificano il mittente. Ciò che compare nel campo «Da:» è solo quello che chi scrive ha digitato: è come il nome sul retro di una cartolina, che puoi scrivere come vuoi. Esiste anche una «busta», che contiene l’indirizzo a cui consegnare e l’indirizzo per i messaggi di errore, ma anche questa non è verificata, di base.

Per rimediare sono stati inventati tre controlli, che oggi si usano sempre di più. SPF dice quali server possono inviare mail a nome di un dominio; DKIM firma digitalmente il messaggio, così si può verificare che non sia stato modificato e che venga dal dominio dichiarato; DMARC dice al server che riceve cosa fare se i controlli falliscono (scartare o mettere in quarantena). Funzionano solo se entrambe le parti sono configurate correttamente: il dominio del mittente deve pubblicare le regole e il server che riceve deve applicarle. Molti domini non hanno ancora nessun controllo.
Il percorso lascia tracce: le righe «Received»
Quando una mail viaggia, ogni server che la prende in carico aggiunge in cima all’intestazione una riga «Received», con il proprio nome, l’ora e l’indirizzo IP di chi gliel’ha consegnata. Leggendo queste righe dal basso verso l’alto si ricostruisce il viaggio. Per questo, anche quando il «Da:» è falso, di solito si può arrivare all’indirizzo IP del computer che ha inviato il messaggio.
Ma ci sono due eccezioni importanti. La prima: quel computer può essere di una persona ignara, infettata da un programma malevolo. La seconda: l’indirizzo IP non è un nome. È l’indirizzo di una connessione, e dalla connessione a una persona serve un altro passo, con altre regole.
L’account compromesso: il mittente è vero, ma non è chi scrive
C’è un metodo più semplice che falsificare il mittente: usare un account vero di qualcun altro. Se qualcuno scopre la password di una casella (per esempio con una mail di phishing, che inganna per farsela dare), può inviare messaggi che partono davvero da quel server e quindi superano i controlli SPF, DKIM e DMARC del suo dominio. Il messaggio è «autentico» per la tecnica, ma non per chi l’ha scritto.
Per l’attacco di oggi, le fonti giornalistiche riportano che la mail sarebbe partita da un profilo compromesso di un’università di Taiwan (la Dayeh University), forse di una persona che non c’entrava niente. Secondo alcune cronache, gli investigatori ritengono che server o account dell’ateneo siano stati usati per mascherare la provenienza reale: non che l’attacco venga da Taiwan. È una ricostruzione giornalistica, non un fatto ufficiale, ma serve a capire il meccanismo. In questo caso le tracce non portano a chi ha scritto: portano all’account di una vittima. Per scoprire chi ha usato quell’account servono i registri degli accessi, che appartengono all’università, in un altro Paese, e che spesso si conservano solo per un tempo limitato.
Sotto il cofano: come è tecnicamente possibile
Mettiamo in fila i pezzi, uno alla volta, perché la sorpresa di molti è proprio questa: nessuno di questi pezzi è difficile. La difficoltà sta tutta nel risalire a chi li ha messi insieme.
1. Raggiungere 6.000 scuole non richiede nessuna intrusione
Per mandare una mail a 6.000 destinatari non serve «entrare» nei sistemi della scuola: serve solo conoscere gli indirizzi. Quelli delle scuole statali sono pubblici, perché le scuole devono poter essere contattate: hanno una forma regolare (il codice della scuola seguito dal dominio del Ministero, sia per la posta ordinaria sia per quella certificata) e l’anagrafe delle scuole è pubblicata come dati aperti, con i campi dell’email e della PEC (secondo le fonti consultate; il file va verificato sul portale ufficiale). Un elenco così si scarica e si scorre in pochi secondi. Poi un normale server di posta può spedire migliaia di messaggi in pochi minuti: è il lavoro che fa ogni giorno per le newsletter. In effetti, tutte le mail dell’11 novembre sono arrivate in una sola finestra intorno alle 10.
2. Perché i filtri non l’hanno fermata
I filtri antispam decidono sulla base di pochi elementi: la reputazione del dominio e dell’indirizzo che invia, l’esito dei controlli SPF, DKIM e DMARC, e il contenuto. Una mail che parte davvero dal server di un’università, con la firma DKIM valida, arriva con tutti i segnali «buoni»: per il filtro è un mittente affidabile. Il contenuto, poi, è testo semplice, senza link né allegati, cioè senza i segnali tipici del phishing. È il punto debole di ogni filtro: giudica come, non perché.
3. I tre scenari tecnici
Dal punto di vista tecnico, una mail «senza mittente» può nascere in tre modi diversi. Cambiano molto le tracce che lascia, e quindi cosa può scoprire chi indaga.
| Scenario | Come funziona (concetto) | Cosa vedono i filtri | Che tracce lascia, e dove |
|---|---|---|---|
| A. Mittente falsificato | Il «Da:» è inventato: nessuno lo verifica, di base. | Se il dominio usa SPF, DKIM e DMARC, i controlli falliscono e la mail viene scartata o messa in quarantena. | L’indirizzo IP del server che ha consegnato la mail, nelle righe «Received». |
| B. Account altrui | La mail parte davvero da una casella vera, a cui qualcuno ha ottenuto l’accesso. | I controlli passano: il dominio è vero e la firma è valida. | I registri di accesso della casella (indirizzo IP, ora, dispositivo): li conserva chi gestisce la posta, spesso all’estero. |
| C. Servizio di invio di massa | Si usa una piattaforma per inviare messaggi a molti destinatari, o un proprio server. | Passano i controlli, se la piattaforma e il dominio sono configurati bene. | I registri della piattaforma: chi ha aperto l’account, con quale indirizzo, e come ha pagato. |
Le ricostruzioni giornalistiche sul caso di oggi parlano di un profilo di posta compromesso: sarebbe lo scenario B. È una ricostruzione, non un fatto accertato.

4. Come si arriva ad avere un account altrui (senza i dettagli)
Non spieghiamo come si fa, ma è utile sapere in che modo le caselle vengono perse. Le strade più comuni sono tre: il phishing, cioè un messaggio o una pagina falsa che inganna la persona per farsi dare la password; il riutilizzo delle password, perché se la stessa password è finita in una violazione di un altro sito, può essere provata altrove; e le caselle senza accesso a due passaggi, che si difendono con una sola chiave. Anche il doppio passaggio non è una difesa totale: esistono pagine false che si mettono «in mezzo» e catturano l’approvazione in tempo reale. Le chiavi di sicurezza fisiche, che non si possono ingannare in questo modo, sono la protezione più forte.
5. Cosa può leggere un investigatore
Ecco come potrebbe apparire l’intestazione di una mail, con indirizzi e nomi inventati (gli indirizzi sono quelli riservati alla documentazione e non esistono in rete):
Received: from relay.mail.example.org (relay.mail.example.org [192.0.2.25])
    by mx.scuola.example.net with ESMTPS; Wed, 11 Nov 2026 10:02:11 +0100
Received: from webmail.example.org (webmail.example.org [192.0.2.80])
    by relay.mail.example.org with HTTPS; Wed, 11 Nov 2026 10:02:09 +0100
From: "Nome qualsiasi" <utente@example.org>
Authentication-Results: mx.scuola.example.net;
    spf=pass; dkim=pass; dmarc=pass
Si legge dal basso verso l’alto. L’ultima riga dice che i tre controlli sono andati a buon fine: per il server della scuola, la mail è «a posto». La riga più in basso mostra da dove la mail è entrata nella rete del fornitore, ma non chi ha scritto: in molti servizi l’indirizzo di chi usa la casella non compare nell’intestazione, e sta soltanto nei registri interni del fornitore. Per questo, davanti a un account compromesso, la prima richiesta di chi indaga è: i registri di accesso di quella casella, nell’ora dell’invio. Lì ci sono l’indirizzo IP, il dispositivo e l’ora. Poi il confronto con l’indirizzo che ha inviato i messaggi può collegare i due momenti. Ma anche allora, l’indirizzo spesso punta a un’infrastruttura (un server in affitto, un servizio di anonimato), e non alla persona. Inoltre i registri, in molti servizi, si conservano per un tempo limitato (in alcuni casi, pochi mesi o meno: dipende dal fornitore), e per questo i primi giorni sono quelli decisivi.
6. Dove si spezza la catena
Ogni anello è un punto dove si può difendere: il doppio passaggio con chiavi di sicurezza sulle caselle; avvisi quando qualcuno entra da un luogo o un dispositivo nuovo; limiti di invio per le caselle che spediscono troppi messaggi in poco tempo; il rifiuto automatico (DMARC con «reject») per le mail che falliscono i controlli; avvisi «mittente esterno» sui messaggi che arrivano da fuori; e, sul fronte delle scuole, la capacità di accorgersi che lo stesso testo sta arrivando a tutte e di verificare in modo coordinato. A livello nazionale ci sono i gruppi che raccolgono le segnalazioni, come l’Agenzia per la Cybersicurezza Nazionale, e la Polizia Postale e delle Comunicazioni.
Nascondere l’indirizzo: VPN e Tor, senza i dettagli
Un’altra tecnica è nascondere l’indirizzo IP reale, e qui conviene capire il principio, non le istruzioni. Una VPN è un tunnel cifrato tra il tuo computer e un server di un’altra azienda: il sito a cui ti colleghi vede l’indirizzo di quel server, non il tuo. La traccia, però, non sparisce: sta nei registri del fornitore della VPN, che ha una sua sede, le sue regole e i suoi obblighi legali, e che può tenere o non tenere i registri.
Tor funziona in modo diverso: il traffico passa per tre nodi, ognuno gestito da volontari. Ciascun nodo conosce solo quello prima e quello dopo, e nessuno vede insieme chi sei e dove vai, tranne il tuo computer. Il progetto nasce negli anni Novanta al laboratorio di ricerca della Marina statunitense e il primo prototipo è del 2002; serve a giornalisti, attivisti e vittime di stalking per proteggersi. Ma non rende invisibili: gli errori di chi lo usa e la correlazione del traffico ai due estremi della rete possono comunque far emergere l’identità.
In nessuno di questi casi si diventa «invisibili»: si sposta il problema, dall’indirizzo del computer ai registri di chi gestisce il passaggio. Con più passaggi in fila, in Paesi diversi, i registri vanno chiesti uno alla volta.
Perché la polizia fa fatica: i confini
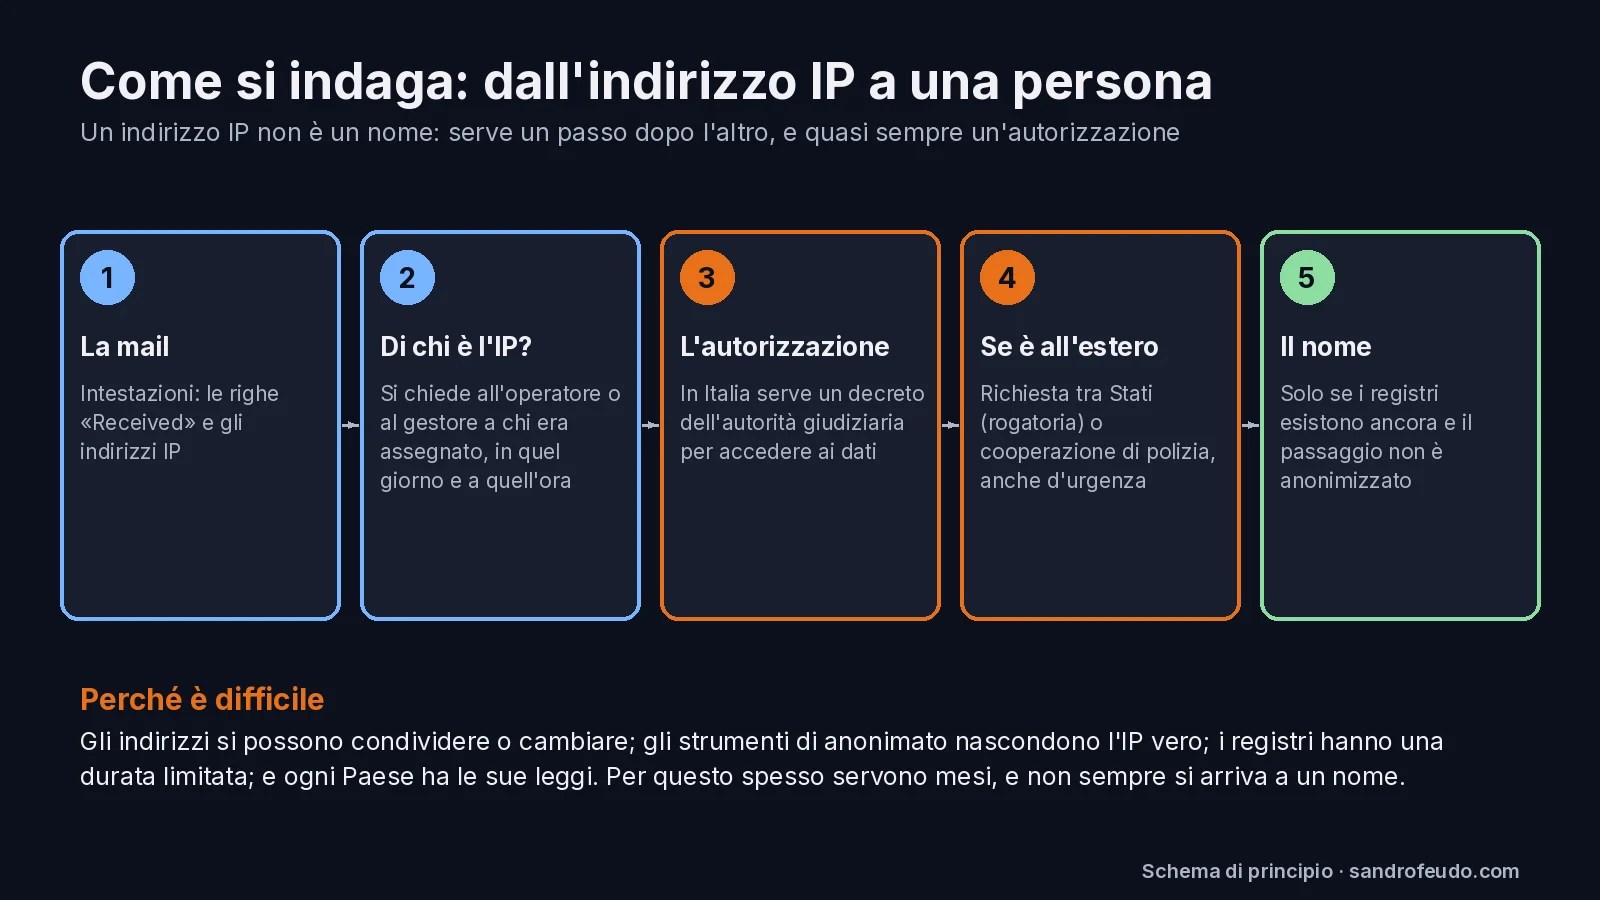
La Polizia Postale, in Italia, parte dall’intestazione della mail e dagli indirizzi IP. Per sapere a chi era assegnato un indirizzo, in un certo giorno e a una certa ora, deve chiedere all’operatore, e per accedere ai dati serve un decreto dell’autorità giudiziaria. Se l’indirizzo è in Italia, il percorso è lungo ma chiaro. Se il passaggio è all’estero, la questione cambia: un poliziotto italiano non può ordinare a un’azienda straniera di consegnare i suoi registri. Deve passare da canali formali tra Stati.

Ci sono diversi strumenti per farlo. La rogatoria internazionale (o «richiesta di assistenza giudiziaria», MLAT) è la richiesta formale con cui un’autorità chiede a un’altra di raccogliere prove; l’autorità del Paese che riceve può rifiutare, per motivi politici o di sicurezza, o se il fatto non è un reato anche da loro. La Convenzione di Budapest sul cybercrime (2001) prevede, tra l’altro, la conservazione urgente dei dati (per fermare la cancellazione dei registri mentre la richiesta viaggia) e una rete di punti di contatto attivi 24 ore su 24 in ogni Paese aderente. All’interno dell’Unione Europea esistono strumenti più rapidi, e c’è la cooperazione tra le polizie, per esempio tramite Europol.
Eppure restano tre ostacoli. Il tempo: i registri possono essere cancellati dopo pochi giorni o settimane, e una richiesta formale richiede tempo (le fonti che ho consultato non danno cifre ufficiali sui tempi). La collaborazione: non tutti i Paesi hanno gli stessi accordi o la stessa volontà. E la catena: se i passaggi sono più d’uno, ognuno richiede una richiesta, e basta un anello che non risponde perché la traccia si interrompa. Per questo, quando una mail rimbalza tra Paesi diversi, la polizia non è bloccata da un trucco informatico, ma dal fatto che la legge si ferma ai confini mentre i dati no.
Come si indaga, comunque
Anche quando il mittente è nascosto, gli investigatori non partono da zero. Cercano di mettere insieme molti indizi piccoli: le intestazioni, gli indirizzi coinvolti, gli orari, i registri di accesso agli account violati, i legami con altri episodi che usano lo stesso testo o la stessa firma, e gli errori, che prima o poi chi agisce fa. Nel caso di oggi un elemento c’è: il testo è identico a quello del 2 novembre. Secondo i giornali, la stessa firma sarebbe comparsa anche in altri episodi, ma il legame non è verificato. Resta da capire se ci sia una regia unica, un gruppo o più persone: è proprio quello che nessuna fonte, per ora, ha stabilito.
Perché basta una mail
C’è un aspetto che riguarda l’ingegneria dei sistemi, e non l’informatica: il rapporto tra costo e danno. Per chi manda la mail costa pochi minuti e quasi nulla. Per chi la riceve, il costo è enorme: evacuare una scuola, controllare l’edificio, mobilitare forze dell’ordine, fermare le lezioni, preoccupare genitori e ragazzi. E la risposta giusta è sempre una sola: non si può ignorare una minaccia, anche quando è probabilmente falsa. L’attacco sfrutta proprio la precauzione, che è una regola giusta. Per questo il tema non è non evacuare, ma ridurre il costo di ogni falso allarme, rendendo più rapida la verifica.
Come ci si difende (e cosa fare se ti succede)
- Per le scuole e gli enti: attivare e far rispettare SPF, DKIM e DMARC sui propri domini; filtri che segnalano le mail «dall’esterno»; password forti e accesso a due passaggi per le caselle; procedure scritte per le minacce (chi verifica, chi chiama il 112, chi decide l’evacuazione); esercitazioni; canali ufficiali per avvisare le famiglie.
- Per chi riceve una mail del genere: non inoltrarla a catena e non diffonderla sui social (aumenta il panico); segnalarla subito alla dirigenza e alle forze dell’ordine; non cercare di «risolvere» da soli. Se sei insegnante o dirigente, segui il piano di sicurezza della scuola e le indicazioni della Questura.
- Per tutti: usare password diverse e il doppio passaggio per le proprie caselle, perché un account rubato può diventare il mittente di un attacco come questo.
Cosa dice la legge
Il procurato allarme (art. 658 del Codice penale) punisce chi annuncia disastri o pericoli inesistenti mettendo in allarme l’autorità o altre persone: secondo le fonti consultate, la pena è l’arresto fino a sei mesi o un’ammenda (da 10 a 516 euro; le cifre vanno verificate nel testo in vigore). Il reato si può configurare anche se la notizia arriva «mediata», cioè attraverso altri. Nel caso di oggi la Procura di Genova ha ipotizzato anche l’interruzione di pubblico servizio e le minacce gravi, con l’aggravante della finalità di terrorismo: sono ipotesi di indagine, non accertamenti. L’interruzione di pubblico servizio (art. 340) punisce chi causa l’interruzione o turba la regolarità di un ufficio o di un servizio pubblico o di pubblica necessità: secondo i commentari giuridici consultati, la pena è la reclusione fino a un anno e basta anche un turbamento di breve durata. Anche qui il testo vigente va verificato.
Cosa non sappiamo (ancora)
- Chi ha inviato le mail, e se c’è una regia unica o più autori.
- Il numero esatto di scuole raggiunte e di quelle evacuate.
- Se l’account straniero indicato dalle ricostruzioni sia stato davvero compromesso, e come.
- Come siano stati ottenuti gli indirizzi (quelli delle scuole sono, in gran parte, pubblici: ma lo verificheremo con le fonti).
- Cosa decideranno le istituzioni nei prossimi giorni.
Questo articolo verrà aggiornato. Se hai notizie verificate, o una domanda tecnica, scrivila nei commenti o nel forum.
Quiz
Perché il campo «Da:» di una email si può falsificare?
- Perché è protetto da una password
- Perché i protocolli di base della posta non verificano chi scrive
- Perché lo cambia il provider
- Perché è cifrato
La posta nasce senza autenticazione del mittente: SPF, DKIM e DMARC sono controlli aggiunti dopo.
Cosa mostrano le righe «Received» nell’intestazione?
- Il contenuto della mail
- La lingua dell’autore
- Il percorso della mail tra i server, con gli indirizzi IP
- La password del mittente
Ogni server che prende in carico la mail aggiunge una riga con il suo nome, l’ora e l’indirizzo di chi gliel’ha consegnata.
Un indirizzo IP identifica direttamente una persona?
- No: identifica una connessione, e per arrivare a una persona servono i registri dell’operatore e un’autorizzazione
- Sì, sempre
- Sì, ma solo in Italia
- No, e non si può mai risalire a nessuno
L’IP è l’indirizzo di una connessione: per sapere a chi era assegnata serve l’operatore, in Italia con un decreto dell’autorità giudiziaria.
Perché un passaggio in un altro Paese complica le indagini?
- Perché internet funziona diversamente
- Perché le mail cambiano contenuto
- Perché i computer all’estero sono più veloci
- Perché servono richieste formali tra autorità, e i registri possono essere cancellati nel frattempo
La polizia non può ordinare a un’azienda straniera di consegnare i dati: serve una richiesta tra Stati, e i registri durano poco.
Cosa fa un account compromesso a un controllo come SPF o DKIM?
- Lo fa fallire sempre
- Non cambia niente
- Lo supera, perché la mail parte davvero dal server del dominio vero
- Lo rende inutile per tutti i domini
Il messaggio è autentico per la tecnica, anche se è scritto da qualcuno che non dovrebbe essere lì.
Davanti a una mail partita da un account compromesso, qual è la prima cosa che chiede chi indaga?
- I registri di accesso della casella nell’ora dell’invio: indirizzo IP, dispositivo e ora
- La password della vittima
- Il contenuto di tutte le sue mail
- Il nome del provider di internet della scuola
Nell’intestazione non compare chi ha scritto: i dati sono nei registri interni di chi gestisce la posta.
Perché raggiungere 6.000 scuole non richiede un’intrusione informatica?
- Perché le scuole non hanno protezioni
- Perché gli indirizzi delle scuole sono pubblici e l’invio in blocco è un’operazione banale per un server di posta
- Perché basta un’app sul telefono
- Perché il Ministero invia le mail al posto di chi scrive
Gli indirizzi sono pubblici (le scuole devono essere contattabili) e un server di posta spedisce migliaia di messaggi in pochi minuti.
Sondaggio
Hai mai ricevuto una mail falsa che sembrava vera?
Tocca una risposta: il voto è anonimo.
Da ricordare. Questo articolo spiega il funzionamento della posta elettronica a scopo divulgativo e scientifico, e non è un invito né un manuale per nascondersi o per inviare allarmi. Procurare un falso allarme è reato. Se ricevi una minaccia, chiama il 112 e segui le indicazioni delle autorità. Le informazioni sui fatti sono tratte da fonti giornalistiche e ufficiali e possono cambiare.
Fonti
- ANSA, Allarme bomba in oltre 300 scuole, cronaca dell’11 novembre 2026 (cifre, orari, dichiarazioni, indagini).
- Il Fatto Quotidiano, Allarme bomba nelle scuole: mail anonima; Quotidiano Nazionale, la mail è la stessa del 2 novembre; Orizzonte Docenti, cosa è successo oggi; Ledicola, falsi allarmi nelle scuole italiane.
- Wikipedia, Email spoofing (SPF, DKIM, DMARC, righe Received); Tor; Mutual legal assistance treaty.
- Consiglio d’Europa, rete 24/7 della Convenzione di Budapest sul cybercrime.
- ANSA, Allarmi bomba nelle scuole, procura di Genova apre un’inchiesta; A Scuola Oggi, mail a circa 6.300 scuole; Il Giornale d’Italia, mail da Taiwan, indirizzo IP della Dayeh University.
- Brocardi, art. 340 del Codice penale (interruzione di pubblico servizio).
- Polizia di Stato e Polizia Postale, materiali divulgativi sull’indirizzo IP e il decreto dell’autorità giudiziaria; Brocardi, art. 658 del Codice penale.
- Schemi: sandrofeudo.com. Copertina: immagine illustrativa provvisoria.
Fine dell'articolo
Ti è stato utile?
Lascia una reazione: mi aiuta a capire cosa scrivere dopo.
Newsletter
Una email a settimana, con calma
Gli articoli nuovi e le novità del sito, tutto insieme. Niente spam: ti iscrivi con doppia conferma e ti cancelli con un clic.
Continua a leggere
 esplorazioneCome si costruisce un drone: dal telaio al primo volo, e le regole per volareCome si costruisce un drone: parti, conti di spinta e autonomia, montaggio. E cosa serve per volare in regola: patentino, D-Flight, assicurazione.Leggi l'articolo →
 esplorazioneSi può davvero hackerare un frigorifero? Cosa è successo nei supermercati e come ci si difendeCentinaia di supermercati con i congelatori a 50 gradi: come funziona un attacco ai frigoriferi, spiegato semplice, e come proteggersi anche a casa.Leggi l'articolo →♥ 1
 esplorazioneCambiare il programma: omaggio a Elon Musk e all’idea di riscrivere il corpo«Sei pre-programmato per morire»: la frase di Elon Musk è vera? E se davvero il corpo si potesse riprogrammare, cosa bisognerebbe fare?Leggi l'articolo →
Nessun commento, per oraScrivi il primo