esplorazione
Il dark web spiegato per davvero (e no, non è quello che ti hanno raccontato)
Deep web e dark web non sono la stessa cosa: il criterio tecnico per distinguerli, come funzionano Tor e i servizi .onion e come provarli in sicurezza.

Trasparenza. In questa pagina ci sono collegamenti di affiliazione, segnati con affiliazione: se compri passando da lì ricevo una piccola commissione, senza costi in più per te. Come funziona
Avvertenza. Questo articolo ha uno scopo esclusivamente divulgativo e didattico. Usare Tor è legale in Italia; ciò che è illegale offline resta illegale anche online. L’articolo non indica come accedere a mercati o contenuti illegali e l’autore non incoraggia in alcun modo attività illecite.
Di «dark web» si parla quasi sempre con le stesse immagini: un iceberg, un abisso, cappucci neri. Per un ingegnere sono immagini poco utili. Dietro la parola c’è un sistema preciso, documentato in specifiche pubbliche e studiato da vent’anni nella letteratura scientifica: Tor, una rete di circa novemila server volontari che sposta pacchetti in modo che nessun singolo punto sappia insieme chi parla e con chi.
In questa guida smontiamo il meccanismo pezzo per pezzo: le celle, i circuiti, le chiavi, i servizi .onion. Poi guardiamo dove si rompe, chi lo usa davvero e che cosa conviene sapere per proteggersi. La domanda guida è sempre la stessa: perché funziona così?
Articolo lungo e tecnico? In cima trovi il Riassunto, la versione «Spiegato semplice» e le Flash card per ripassare. E le parole tecniche sottolineate si possono toccare: compare una spiegazione semplice.
Prima di partire: se l’hacking ti incuriosisce, qui sul sito c’è «L’hacking non è come nei film: si entra dalle piccole cose», con dentro lo speciale su Mr. Robot, la serie che l’hacking lo racconta giusto (e che il dark web lo mostra più volte).
L’errore di quasi tutte le guide
Molte guide promettono di spiegare il dark web e poi parlano d’altro. Alcuni esempi tipici:
- chiamano «dark web» un forum privato a cui si accede con invito e password, ma che ha un indirizzo normale e si apre con Chrome o Safari;
- presentano come «dark web» i gruppi chiusi sulle app di messaggistica o i canali dove si scambiano dati rubati;
- dicono che «il dark web è il 96% di Internet», confondendo la parte non indicizzata (posta, banche, database) con le reti anonime;
- mostrano l’iceberg con la posta elettronica e i siti .onion nello stesso strato, solo «più in basso».
Il criterio tecnico per distinguere è netto e riguarda come arrivano i pacchetti, non che cosa c’è scritto nella pagina:
- Deep web: si raggiunge con un browser normale. Il nome del sito viene tradotto in un indirizzo IP dal normale DNS, il computer si collega direttamente a quell’IP. La pagina è solo non indicizzata o protetta (login, abbonamento, rete interna).
- Dark web: richiede software e protocolli dedicati. Gli indirizzi (
.onion,.i2p) non esistono nel DNS: un browser normale non sa a quale IP mandarli. Li risolve solo la rete overlay, con un instradamento anonimo attraverso più nodi, in cui l’IP del server non viene mai rivelato al client.
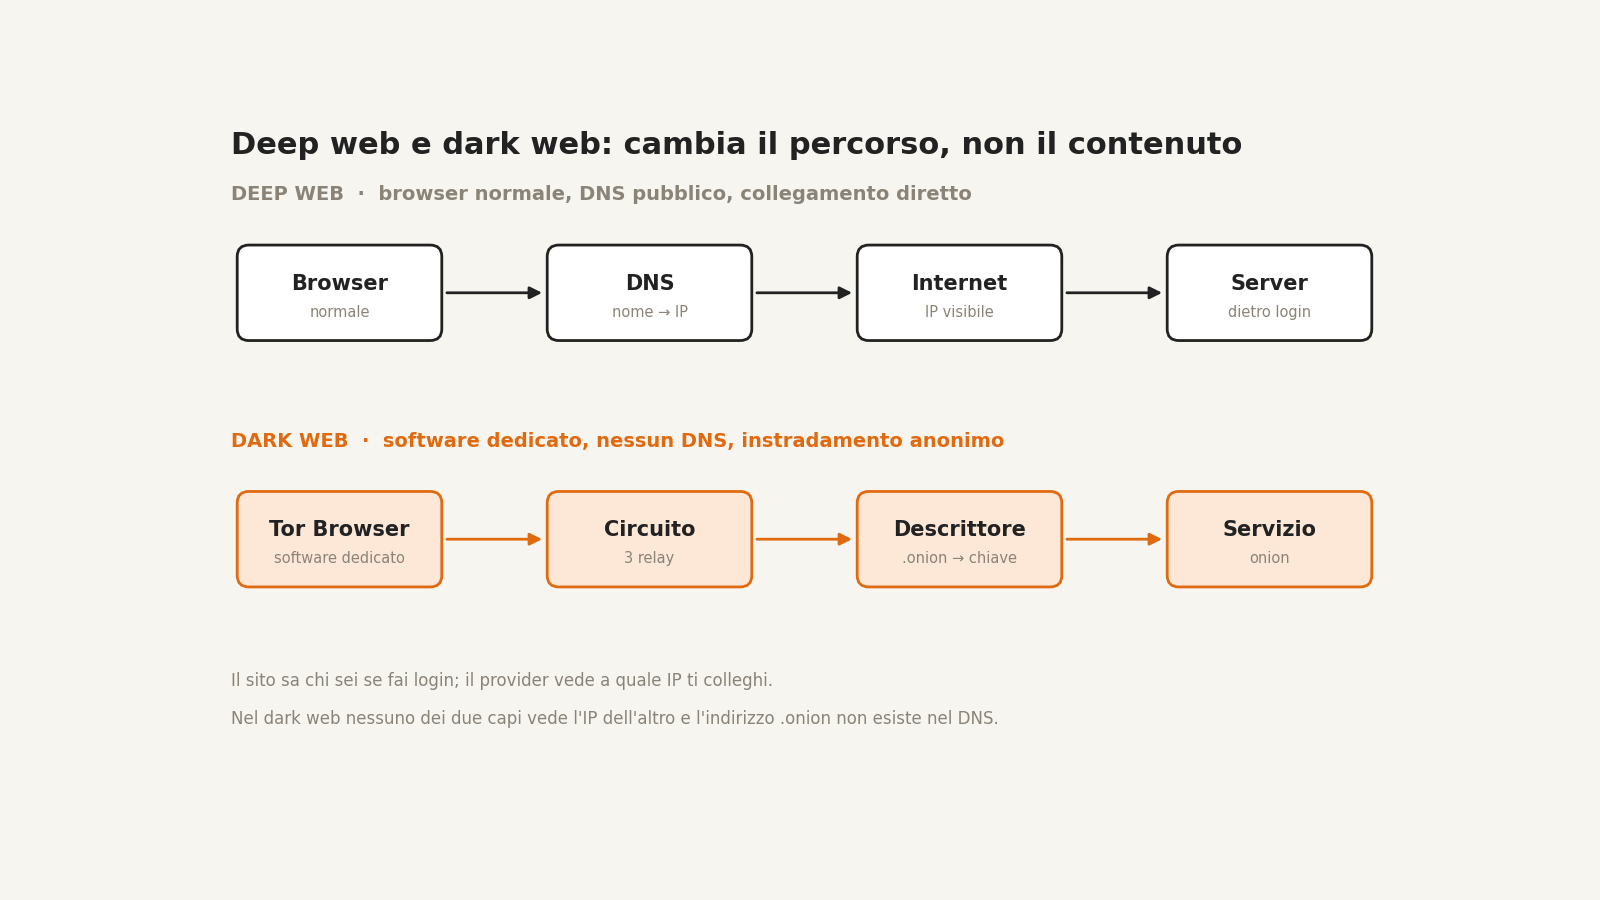
Il test delle tre domande
- Lo apro con un browser normale? Se sì, non è dark web.
- Il suo nome si risolve nel DNS pubblico? Un indirizzo che finisce in
.com,.ite simili sì; uno in.oniono.i2pno. Se si risolve, non è dark web. - Lo trovo con un motore di ricerca comune? Se sì, è surface web; se no (ma le prime due risposte sono «sì»), è deep web.
Due «no» alle prime domande: sei nel dark web. Il forum privato con password? Deep web. La casella di posta? Deep web. La versione .onion di un giornale? Dark web, anche se il contenuto è identico a quello del sito normale.

Surface web, deep web, dark web: tre cose diverse
Le tre parole vengono usate come sinonimi di «sempre più nascosto», ma descrivono proprietà diverse. Surface e deep parlano di indicizzazione: un motore di ricerca può trovare quella pagina oppure no? Dark parla di trasporto: per raggiungere quella pagina serve una rete speciale oppure basta Internet normale? Sono due assi indipendenti, ed è qui che l’iceberg inganna.
Come un motore di ricerca «vede» il web
Un motore di ricerca funziona in tre fasi. Un crawler (un programma che visita pagine in automatico) parte da indirizzi noti e segue i link che trova; le pagine scaricate vengono analizzate e messe in un indice, una specie di enorme indice analitico che collega parole e pagine; quando cerchi, il motore interroga l’indice, non il web dal vivo. Ne segue una regola semplice: ciò che il crawler non riesce a raggiungere, o non è autorizzato a salvare, non esiste per il motore. Il motivo può essere tecnico o voluto:
- Login: il crawler non ha le tue credenziali, quindi non vede ciò che sta dietro l’accesso.
- robots.txt: un file alla radice del sito che chiede ai crawler di non visitare certe cartelle (è una richiesta di cortesia, standardizzata nella RFC 9309, non una protezione).
- noindex: un’indicazione nella pagina (meta tag o intestazione HTTP) che chiede di non inserirla nell’indice (documentazione Google).
- Contenuti dinamici: pagine generate solo dopo una ricerca in un modulo, risultati di database, pagine senza alcun link che punti a loro.
- Reti private: intranet aziendali raggiungibili solo dall’interno o via VPN.
Il deep web: quello che usi ogni giorno
Il deep web è tutto ciò che sta sul web normale ma non compare nei motori di ricerca. Esempi concreti: la tua casella di posta, l’home banking, il fascicolo sanitario e le cartelle cliniche online, il registro elettronico della scuola, l’intranet dell’azienda, i database accademici e le biblioteche digitali ad abbonamento, i pannelli di amministrazione dei siti, le bozze di questo blog prima della pubblicazione, il carrello di un negozio online. Niente di misterioso: è il web personale o riservato, ed è giusto che non sia indicizzato.
Quanto è grande? Nessuno lo sa con precisione, e chi dà numeri esatti va preso con cautela. Lo studio più citato è quello di Michael Bergman del 2001 (Journal of Electronic Publishing), che stimava il deep web da 400 a 550 volte più grande del web indicizzato di allora, contando soprattutto i grandi database consultabili via modulo. Il famoso «il 96% di Internet è nascosto» circola da anni senza una misura verificabile alle spalle: dipende da che cosa si conta (pagine, byte, database, email?), il web cambia di continuo, e il numero viene spesso usato per suggerire che quel 96% sia «dark», cosa falsa. La sostanza corretta è più modesta: la parte non indicizzata è molto più grande di quella indicizzata, ed è quasi tutta normale e privata.
Il dark web: reti sovrapposte a Internet
Il dark web è l’insieme dei siti raggiungibili solo attraverso darknet: reti overlay, cioè costruite «sopra» Internet usando gli stessi cavi e protocolli, ma con un proprio sistema di indirizzi e di instradamento progettato per l’anonimato o la resistenza alla censura. Un browser normale non sa raggiungerle. Le principali sono diverse tra loro:
- Tor: la più usata, oggetto di questo articolo. Circuiti di tre relay, crittografia a strati, ottimizzata per bassa latenza. Serve sia per uscire verso il web normale (tramite gli exit) sia per raggiungere i servizi
.onion. Un piccolo gruppo di autorità pubblica l’elenco dei relay. - I2P (Invisible Internet Project, documentazione tecnica): usa il garlic routing, una variante dell’onion routing in cui più messaggi («spicchi») vengono impacchettati insieme in un unico «bulbo» cifrato. I tunnel sono unidirezionali: uno per l’andata e uno, diverso, per il ritorno, così un osservatore vede solo metà della conversazione. Non ha autorità centrali (l’elenco dei nodi è un database distribuito, il netDb) e ogni partecipante di norma fa anche da router. È pensata soprattutto per servizi interni alla rete (siti
.i2p), non per uscire verso il web normale. - Freenet, dal 2023 rinominata Hyphanet (hyphanet.org): non è una rete di «connessioni» ma un archivio distribuito. Chi pubblica un contenuto lo inserisce cifrato e frammentato nello spazio disco dei partecipanti; chi lo cerca lo recupera con una chiave. I contenuti richiesti spesso si replicano, quelli ignorati spariscono. Lo scopo principale è pubblicare in modo resistente alla censura, anche quando l’autore è offline.
- ZeroNet (cenno): siti distribuiti tra pari con tecniche simili a BitTorrent, firmati con chiavi crittografiche; di per sé non anonimo se non passa attraverso Tor, e lo sviluppo del progetto originale si è di fatto fermato.
| Surface web | Deep web | Dark web | |
|---|---|---|---|
| Come si accede | Browser normale, link pubblici | Browser normale, ma serve login, abbonamento o rete interna | Software apposito (Tor Browser, router I2P, Hyphanet) |
| Indicizzazione | Sì, nei motori di ricerca | No (login, robots.txt, noindex, contenuti dinamici) | No nei motori comuni; esistono solo indici parziali e inaffidabili |
| Anonimato | Nessuno di base: il sito vede il tuo IP | Nessuno: anzi, di solito sei identificato dal login | Progettato per nascondere l’IP del client e, con i servizi onion, del server |
| Esempi | Notizie, Wikipedia, blog | Posta, home banking, cartelle cliniche, intranet, banche dati | Versioni onion di testate, SecureDrop; anche mercati e siti illegali |
| Legalità | Dipende dal contenuto | Dipende dal contenuto (accedere senza autorizzazione è reato) | Usare Tor è legale in Italia; i contenuti illegali restano illegali |
| Dimensione | Grande | Molto più grande del surface web | Piccolissimo in confronto |
Perché l’iceberg è fuorviante? Perché mette le tre cose una sotto l’altra, come se più si scende più si diventa loschi. In realtà il deep web è in larghissima parte banale e privato, mentre il dark web non è «sotto»: è una tecnica di trasporto diversa, che usa gli stessi cavi, gli stessi protocolli TCP/IP e spesso lo stesso HTTPS. E per dimensioni è minuscolo rispetto al resto. Un sito .onion può essere quello di un quotidiano; un sito «di superficie» può ospitare una truffa.
La Hidden Wiki: cos’è davvero

Molti ricordano la «Hidden Wiki» come una specie di Wikipedia del dark web. Il nome inganna: non è un’enciclopedia, ma una directory di link, cioè una pagina in stile wiki con elenchi di indirizzi .onion divisi per categorie, con brevi descrizioni. Nasce come servizio onion nella seconda metà degli anni Duemila, quando trovare un sito .onion era quasi impossibile senza conoscerne l’indirizzo: non esistevano motori di ricerca e gli indirizzi erano stringhe casuali.
Essendo ospitata su un servizio onion, la versione originale era a tutti gli effetti dark web. Col tempo però il nome è diventato un marchio senza proprietario: oggi esistono decine di siti che si chiamano così, sia come servizi onion sia come copie e «mirror» sul web normale, gestiti da persone diverse e spesso sconosciute. Nessuno di essi è «quello ufficiale», perché un originale verificabile non c’è più.
I problemi sono documentati da anni da ricercatori e giornalisti:
- Cloni: molte copie sostituiscono gli indirizzi originali con quelli di siti falsi identici, per rubare credenziali o denaro (phishing).
- Link morti: i servizi onion nascono e spariscono in fretta; dopo la dismissione degli indirizzi v2 nel 2021 gran parte dei vecchi link ha smesso di funzionare.
- Truffe: servizi che promettono qualcosa, incassano e scompaiono.
- Contenuti illegali: accanto a link legittimi, queste raccolte rimandano spesso a siti di reati gravi, che si rischia di aprire per errore.
- Nessuna garanzia: chi gestisce l’elenco può cambiare un link in qualsiasi momento, e non c’è modo di verificare che un indirizzo corrisponda davvero al servizio descritto.
Conclusione da ingegnere: in un sistema dove l’identità è una chiave crittografica, l’unica fonte affidabile per un indirizzo è il proprietario della chiave stesso. Un elenco anonimo è un intermediario non autenticato: esattamente il punto in cui un attaccante si inserisce. Per arrivare alla versione onion di un servizio legittimo si parte dal suo sito ufficiale o dal pulsante Onion-Location, non da una wiki.
Falsi miti sul dark web
- Mito: il dark web è il 90% (o il 96%) di Internet.
Realtà: quei numeri, quando hanno una base, si riferiscono al deep web non indicizzato (posta, banche, database). Il dark web è una frazione minuscola: Tor Metrics stima circa 600.000 indirizzi onion v3 attivi al giorno (ottobre 2026), molti dei quali di prova, temporanei o duplicati, contro miliardi di pagine del web normale. - Mito: usare Tor è illegale.
Realtà: in Italia e nella gran parte dei paesi democratici usare Tor è legale. Sono illegali, come sempre, le attività illecite. Alcuni governi autoritari bloccano o limitano Tor. - Mito: con Tor sei invisibile.
Realtà: Tor nasconde il tuo IP ai siti e la destinazione al tuo provider. Il provider vede comunque che usi Tor (a meno di bridge), un avversario che osserva entrambi i capi può correlare il traffico, e login, malware o errori personali ti identificano. - Mito: sul dark web c’è solo roba illegale.
Realtà: ci sono versioni onion di testate giornalistiche, social network, motori di ricerca, sistemi come SecureDrop per le fonti dei giornalisti. La maggior parte degli utenti di Tor, poi, non visita servizi onion ma siti normali. - Mito: basta entrarci per finire nei guai.
Realtà: aprire Tor Browser e visitare siti legali non è un reato. I rischi concreti sono truffe, malware e il finire per errore su contenuti illegali: per questo non si seguono elenchi di link anonimi. - Mito: il deep web è pericoloso.
Realtà: il deep web è la tua posta, il tuo conto, il fascicolo sanitario. È privato, non pericoloso. - Mito: Tor è lento perché è pieno di criminali.
Realtà: Tor è più lento perché ogni pacchetto attraversa tre relay sparsi nel mondo, gestiti da volontari con banda limitata, con cifratura a ogni salto. Dal 2022 il controllo della congestione introdotto nel software ha migliorato sensibilmente le velocità. - Mito: l’FBI controlla tutto Tor.
Realtà: il codice è aperto e verificato da ricercatori di tutto il mondo, e la rete è distribuita su migliaia di relay di operatori diversi. Le operazioni di polizia note si sono basate su errori umani, indagini finanziarie, malware che sfruttava falle del browser e, in un caso del 2014, su un attacco di correlazione che il Tor Project ha scoperto, reso pubblico e corretto. Tor non è invulnerabile, ma non è «controllato». - Mito: Tor l’hanno creato i criminali.
Realtà: l’onion routing nasce in un laboratorio della Marina degli Stati Uniti, e il Tor Project è un’organizzazione no profit con bilanci pubblici. - Mito: una VPN fa la stessa cosa.
Realtà: una VPN sposta la fiducia su un unico fornitore, che vede sia chi sei sia dove vai. Tor divide questa conoscenza tra relay diversi, così nessuno ha entrambe le informazioni.
Una storia che parte dalla Marina degli Stati Uniti
L’idea dell’onion routing nasce a metà anni Novanta al Naval Research Laboratory (NRL) degli Stati Uniti, per opera di Paul Syverson, Michael Reed e David Goldschlag (pubblicazioni originali). Il problema era concreto: proteggere le comunicazioni governative non solo nel contenuto, che la crittografia già risolveva, ma nei metadati, cioè chi comunica con chi.
All’inizio degli anni Duemila Roger Dingledine e Nick Mathewson, insieme a Syverson, sviluppano la «seconda generazione»: Tor, inizialmente acronimo di The Onion Router. La rete pubblica parte nel 2002 e il progetto viene descritto nel paper «Tor: The Second-Generation Onion Router», presentato a USENIX Security nel 2004. Il codice viene rilasciato con licenza libera; tra il 2004 e il 2005 lo sviluppo è sostenuto anche dall’Electronic Frontier Foundation.
Nel 2006 nasce The Tor Project, Inc., organizzazione no profit statunitense che mantiene il software. I finanziamenti sono pubblici nei bilanci annuali: storicamente una quota importante arriva da contratti e sovvenzioni del governo statunitense (per esempio programmi legati alla libertà di Internet), affiancata da fondazioni, aziende e donazioni individuali. È un paradosso solo apparente: un sistema di anonimato serve a chi lo usa soltanto se lo usano anche molti altri. Più la folla è varia, più ognuno si nasconde meglio.
L’architettura di Tor: chi fa cosa
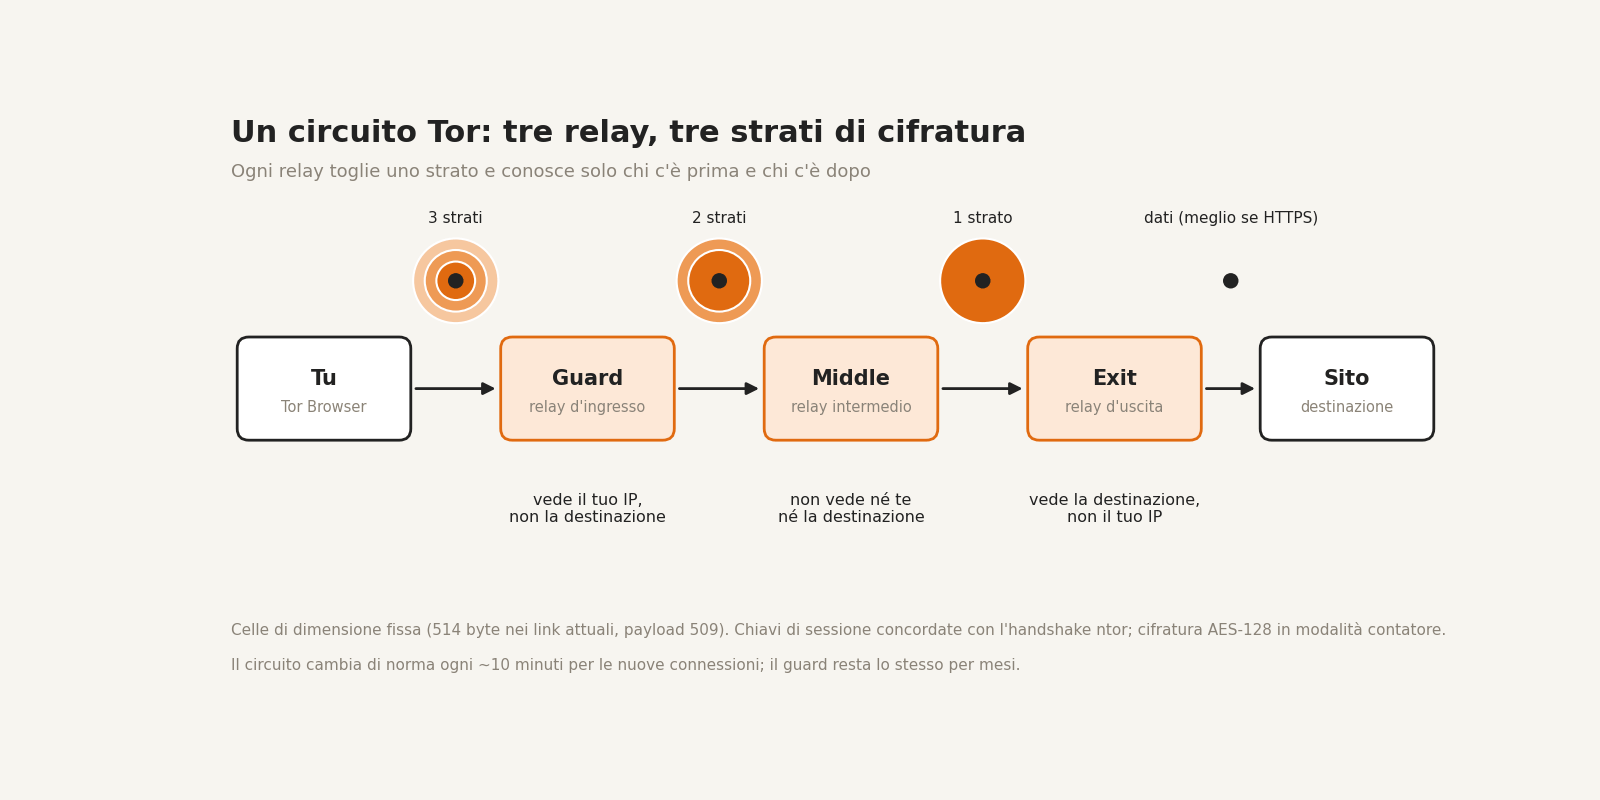
La rete è fatta di relay, server gestiti da volontari, enti di ricerca e associazioni. Quando apri Tor Browser, il client sceglie tre relay e costruisce un circuito:
- Guard (ingresso): l’unico che vede il tuo indirizzo IP. Il client ne tiene uno fisso per mesi (guard-spec): cambiare spesso ingresso aumenterebbe la probabilità di finire, prima o poi, su uno controllato da un avversario.
- Middle (intermedio): passa i dati, non conosce né te né la destinazione.
- Exit (uscita): apre la connessione verso il sito vero. Vede la destinazione, non il tuo IP. Ogni exit pubblica una exit policy che dice quali porte accetta.
Chi decide quali relay esistono? Un piccolo gruppo di directory authorities (attualmente nove, più un’autorità separata per i bridge; con chiavi note e incluse nel codice di Tor) misura e vota ogni ora lo stato della rete. Il risultato è il consensus, un documento firmato dalla maggioranza delle autorità che elenca i relay, le loro chiavi, le capacità di banda e i ruoli (flag come Guard, Exit, Stable, Fast). Il client lo scarica e sceglie i relay pesandoli per banda (dir-spec). È il punto più «centralizzato» di Tor, ed è per questo che servono firme multiple e maggioranze.
Celle: tutto ha la stessa misura
Tor non trasporta pacchetti di lunghezza qualsiasi ma celle di dimensione fissa. Il paper del 2004 parla di celle da 512 byte; nella versione attuale del protocollo di collegamento (link protocol 4 e successivi, tor-spec) la cella misura 514 byte: 4 di identificativo del circuito, 1 di comando e 509 di contenuto. La misura fissa serve a non rivelare, dalla lunghezza, che cosa sta passando. Tra relay le celle viaggiano dentro connessioni TLS.
Costruire il circuito e cifrare a strati
Il circuito si costruisce un relay alla volta (costruzione «telescopica»). Il client manda al guard una cella CREATE2 con l’handshake ntor, un accordo di chiavi basato su Diffie-Hellman su curva Curve25519, autenticato dalla chiave «onion» del relay pubblicata nel consensus. Dal segreto condiviso, con una funzione di derivazione (HKDF con SHA-256), escono le chiavi di sessione di quel salto: una per ogni direzione per cifrare, una per ogni direzione per l’integrità. Poi, attraverso il guard, il client manda una cella EXTEND2 che chiede di estendere il circuito al middle, e ripete l’handshake; poi lo stesso verso l’exit. Le versioni più recenti hanno introdotto ntor-v3, che permette di trasportare anche parametri aggiuntivi.
Ora il client ha tre insiemi di chiavi, uno per relay. Quando invia dati li cifra tre volte, partendo dalla chiave dell’exit e finendo con quella del guard, usando AES-128 in modalità contatore (CTR). Il guard toglie il suo strato e trova soltanto un altro blocco cifrato e l’indicazione «passa avanti su questo circuito». Il middle fa lo stesso. L’exit toglie l’ultimo strato e trova i dati in chiaro (dal punto di vista di Tor) da mandare al sito. Nel ritorno avviene l’inverso: ogni relay aggiunge uno strato e il client li toglie tutti. Ecco la cipolla.
Perché ogni relay conosce solo predecessore e successore? Perché le informazioni di instradamento sono anch’esse dentro gli strati: ogni relay riceve celle da una connessione e sa a quale connessione girarle, niente di più. Gli identificativi di circuito cambiano a ogni tratta, quindi non si possono nemmeno confrontare tra un salto e l’altro. Per collegare te alla destinazione servirebbe controllare (o osservare) sia il guard sia l’exit: ci torniamo parlando di attacchi. Inoltre il client usa di norma un circuito nuovo per le nuove connessioni ogni circa dieci minuti, e Tor Browser isola i circuiti per sito visitato.
Bridge e pluggable transports: contro la censura
L’elenco dei relay è pubblico, quindi un governo può bloccarli tutti. La risposta sono i bridge: relay d’ingresso non elencati nel consensus, distribuiti a pochi alla volta. Ma anche il traffico verso un bridge si può riconoscere dalla «forma». Qui entrano i pluggable transports (manuale di Tor Browser), che travestono il traffico:
- obfs4: rende il flusso indistinguibile da byte casuali, senza firme riconoscibili, e richiede un segreto per parlare con il bridge (così un censore non può «sondarlo» per scoprirlo).
- Snowflake: fa passare il traffico attraverso proxy temporanei gestiti da volontari nel proprio browser, usando WebRTC, la stessa tecnologia delle videochiamate (snowflake.torproject.org). I proxy cambiano continuamente e bloccarli tutti è costoso.
- meek e simili: fanno sembrare il traffico una connessione verso un grande servizio cloud.
I servizi onion v3: quando anche il server si nasconde
Con il circuito normale è nascosto solo il client: il sito è un sito qualunque con un IP pubblico. I servizi onion (un tempo «hidden services») nascondono anche il server. La versione attuale è la v3, definita nella rend-spec-v3; la vecchia v2, con indirizzi da 16 caratteri e crittografia RSA-1024 ormai debole, è stata dismessa nel 2021 (annuncio del Tor Project).
L’indirizzo è la chiave
Un indirizzo v3 ha 56 caratteri più .onion. Non è un nome scelto: è la codifica base32 di 35 byte, cioè la chiave pubblica ed25519 del servizio (32 byte), un checksum di 2 byte (ricavato con SHA3-256) e un byte di versione (3). 35 byte per 8 bit fanno 280 bit; diviso 5 bit per carattere base32 fa esattamente 56. Conseguenza importante: se l’indirizzo è giusto, stai parlando con il possessore di quella chiave. Non serve un’autorità di certificazione: l’identità è il nome. Il rovescio della medaglia è che l’indirizzo è illeggibile, e quindi facile da falsificare con uno simile.

Descrittori, introduction point, rendezvous point
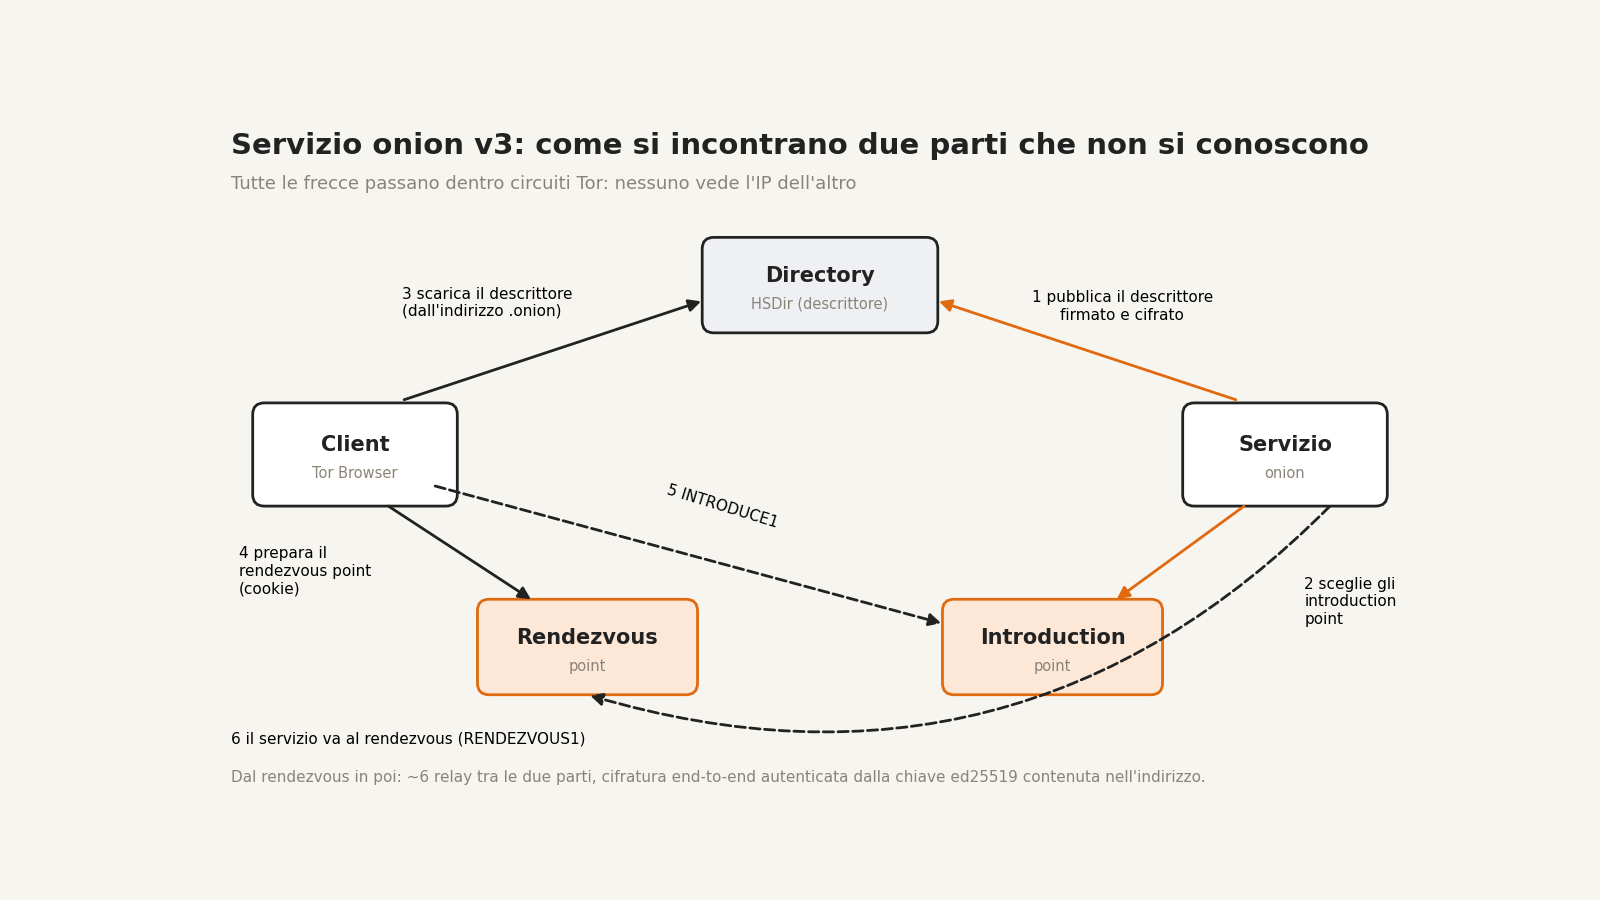
- Introduction point. Il servizio sceglie alcuni relay (di solito tre) e costruisce verso ciascuno un circuito Tor completo, chiedendo loro di fare da «citofono».
- Descrittore. Il servizio pubblica un descrittore che elenca gli introduction point e le chiavi necessarie. Lo firma con una chiave derivata (blinded) da quella dell’indirizzo, che cambia nel tempo, e lo cifra in modo che solo chi conosce l’indirizzo possa leggerlo. Lo deposita su alcuni relay con il ruolo di HSDir, scelti in una tabella hash distribuita che ruota ogni giorno. Così le directory non sanno quali servizi stanno ospitando.
- Il client, conoscendo l’indirizzo, calcola dove cercare, scarica il descrittore e lo decifra.
- Il client sceglie un relay come rendezvous point, ci costruisce un circuito e gli lascia un «biglietto» casuale (rendezvous cookie).
- Attraverso un introduction point il client manda al servizio un messaggio
INTRODUCE1cifrato con la chiave del servizio, che contiene il rendezvous point, il cookie e la prima metà di un handshake. - Il servizio, se vuole rispondere, costruisce un proprio circuito fino al rendezvous point e manda
RENDEZVOUS1con il cookie e la seconda metà dell’handshake. Il rendezvous point unisce i due circuiti.
Risultato: tra client e servizio ci sono di solito sei relay, tre scelti da ciascuna parte. Il rendezvous point vede passare solo celle cifrate e non sa chi siano i due capi. Nessuna delle due parti conosce l’IP dell’altra, perché ognuna arriva all’incontro con il proprio circuito. La cifratura è end-to-end tra client e servizio ed è autenticata dalla chiave contenuta nell’indirizzo: il traffico non esce mai dalla rete Tor, quindi non c’è un exit che possa leggerlo. I servizi possono anche attivare la client authorization: solo i client con una chiave autorizzata riescono a decifrare il descrittore.
Dove Tor si ferma: limiti e attacchi noti
Il paper del 2004 lo dice chiaramente: Tor non protegge da un avversario globale che osserva tutta la rete. È una scelta di progetto: per avere bassa latenza (navigare, non spedire email lente) si rinuncia a ritardi e rimescolamenti che renderebbero i flussi irriconoscibili. Ecco i limiti principali, descritti a livello concettuale.
- Correlazione del traffico end-to-end. Chi vede sia il traffico che entra nel guard sia quello che esce dall’exit (o arriva al sito) può confrontare tempi e volumi e collegare i due capi, anche senza decifrare nulla. Lo studio «Users Get Routed» (CCS 2013) ha stimato quanto spesso avversari realistici, come grandi operatori di rete, potrebbero trovarsi in quella posizione. I guard fissi riducono il rischio, non lo azzerano.
- Exit malevoli. L’exit vede ciò che esce dal circuito. Se la connessione al sito non è cifrata, può leggerla o modificarla. Il lavoro «Spoiled Onions» (PETS 2014) ha documentato exit che manipolavano il traffico. Per questo con Tor serve HTTPS: Tor nasconde chi sei, HTTPS protegge che cosa dici. Il Tor Project monitora e rimuove gli exit scorretti, ma la difesa vera è la cifratura end-to-end.
- Fingerprinting del browser. Un sito può riconoscerti dalle caratteristiche del browser: dimensioni della finestra, font, impostazioni. Tor Browser fa sembrare tutti gli utenti uguali (per esempio con il letterboxing della finestra). Modificarlo con estensioni o cambiare impostazioni ti rende più riconoscibile, non meno.
- Attacchi Sybil. Un singolo soggetto avvia molti relay per aumentare la probabilità di trovarsi in posizioni utili. Le directory authorities cercano gruppi sospetti, e gli operatori onesti dichiarano le «famiglie» di relay che gestiscono, così il client non ne usa due nello stesso circuito.
- L’utente. Nessun protocollo protegge chi si identifica da solo: un login con il proprio account, un documento aperto fuori dal browser, un nome usato altrove.
Due casi reali: Silk Road e AlphaBay
Gli atti pubblici dei due casi più noti raccontano soprattutto errori umani e indagini tradizionali, non una «rottura» di Tor.
Silk Road, chiuso nell’ottobre 2013. Secondo la denuncia dell’FBI e i resoconti processuali, un investigatore dell’agenzia delle entrate statunitense (IRS) risalì a Ross Ulbricht partendo da vecchi messaggi su forum pubblici: con lo stesso pseudonimo era stato pubblicizzato il sito ed era stata chiesta aiuto per programmarlo, e in uno di quei messaggi compariva un indirizzo email con nome e cognome. Un server del sito fu sequestrato in Islanda; il modo esatto in cui l’FBI lo localizzò fu contestato dalla difesa durante il processo. Ulbricht fu condannato all’ergastolo nel 2015 (Dipartimento di Giustizia USA) e il 21 gennaio 2025 ha ricevuto la grazia piena dal presidente Trump.
AlphaBay, chiuso nel luglio 2017 in un’operazione internazionale coordinata con Europol, insieme alla chiusura di Hansa da parte della polizia olandese (DOJ, Europol). Secondo gli atti statunitensi, l’indirizzo email personale dell’amministratore, Alexandre Cazes, compariva come mittente nei messaggi automatici di benvenuto e di recupero password del sito; era lo stesso usato per il suo profilo professionale e per la sua attività in Canada. Il 5 luglio 2017 Cazes fu arrestato in Thailandia, dove morì in custodia pochi giorni dopo; indagini finanziarie e un computer portatile trovato acceso e non cifrato fecero il resto.
La lezione per un ingegnere: un sistema è robusto quanto il suo anello più debole, e quasi sempre l’anello più debole è operativo, non crittografico.
A che cosa serve davvero
- Giornalismo: SecureDrop, sviluppato dalla Freedom of the Press Foundation, permette alle fonti di inviare documenti alle redazioni attraverso un servizio onion. Lo usano molte testate internazionali.
- Siti .onion ufficiali: diverse testate e servizi offrono una versione onion, per esempio la BBC dal 2019, oltre a social network e motori di ricerca. Il vantaggio è un collegamento autenticato e cifrato end-to-end, senza exit.
- Attivisti e cittadini sotto censura: in paesi che bloccano siti o servizi, bridge e Snowflake permettono di informarsi. L’EFF lo include nelle sue guide di autodifesa digitale.
- Ricerca e sicurezza: Tor è uno dei sistemi di anonimato più studiati al mondo; ricercatori di sicurezza lo usano anche per analizzare minacce senza esporre la propria rete.
- Privacy ordinaria: non farsi profilare dal provider o dagli inserzionisti.
Esistono naturalmente anche usi illeciti: mercati di sostanze e beni illegali, compravendita di dati rubati, strumenti per frodi e attacchi informatici, e contenuti di abuso. L’IOCTA di Europol descrive ogni anno un ecosistema frammentato e instabile, segnato da chiusure da parte delle forze dell’ordine, truffe di uscita (amministratori che spariscono con i fondi) e spostamenti verso app di messaggistica. Il dark web non è il centro del crimine informatico: gran parte di esso avviene sul web normale.
I numeri della rete
| Dato | Valore | Fonte |
|---|---|---|
| Utenti giornalieri stimati (connessione diretta) | circa 3,7 milioni (19 ottobre 2026) | Tor Metrics |
| Relay attivi | circa 8.900 (19 ottobre 2026) | Tor Metrics |
| Bridge attivi | circa 2.450 (19 ottobre 2026) | Tor Metrics |
| Directory authorities | 9 | dir-spec |
E i servizi onion? Il Tor Project pubblica stime aggregate e rese volutamente imprecise per proteggere la privacy (onion services su Tor Metrics). Le misure pubblicate negli anni indicano che il traffico verso i servizi onion è una piccola frazione del traffico totale, nell’ordine di pochi punti percentuali: la maggior parte degli utenti usa Tor per visitare siti normali.
Sicurezza per chi legge
I rischi concreti per un curioso non sono gli hacker dei film, ma cose molto più banali:
- Truffe: siti clone con indirizzi simili a quelli veri, finti servizi, richieste di pagamento. Senza reputazioni verificabili, la truffa è la norma.
- Malware: file scaricati e aperti fuori dal browser possono infettare il computer e rivelare la tua identità.
- Contenuti illegali: anche solo possederne alcuni è reato.
La domanda più utile, però, è un’altra: i miei dati sono già in giro? I dati rubati nelle violazioni (data breach) circolano anche nel dark web. Ecco che cosa conviene fare:
- Controlla la tua email su Have I Been Pwned, servizio gratuito che raccoglie le violazioni note.
- Usa un password manager e una password diversa per ogni servizio: una violazione non deve aprire tutte le porte.
- Attiva l’autenticazione a due fattori, meglio con app o chiave fisica che con SMS.
- Diffida di email e messaggi che citano una tua vecchia password: sono un ricatto comune basato proprio sui breach.
Se vuoi provare Tor per capirlo, la sezione seguente spiega come farlo con criterio.

Prova tu: entra nel dark web (simulato). Dieci passi interattivi, dal download giusto al circuito a cipolla, fino alle truffe da riconoscere. Tutto finto e sicuro, dentro il tuo browser.
Come si entra, in pratica (e in sicurezza)

Se vuoi vedere Tor all’opera per capirlo, ecco i passi descritti a parole. Valgono per visitare siti legali, come la versione onion di un giornale; nessuna di queste precauzioni rende lecito ciò che non lo è.
- Scarica Tor Browser solo dal sito ufficiale del Tor Project. Non da app store, siti di download o link ricevuti: circolano versioni modificate con malware o che rubano dati. Il Tor Project indica anche l’app ufficiale per Android; su iPhone il browser consigliato dal progetto è Onion Browser.
- Verifica la firma digitale. Accanto a ogni pacchetto il sito pubblica un piccolo file con estensione
.asc: è la firma, calcolata dagli sviluppatori con la loro chiave privata. Con un programma come GPG importi la chiave pubblica del Tor Project (quella di firma dei rilasci, il cui «impronta digitale» è indicata nella documentazione ufficiale) e controlli che firma e file corrispondano. Se anche un solo byte del file fosse stato alterato, durante il download o su un server compromesso, la verifica fallirebbe. È lo stesso principio della firma di un notaio: non dice che il contenuto è buono, ma garantisce chi lo ha prodotto e che nessuno lo ha toccato dopo. - Installa come un programma qualsiasi. Tor Browser è una versione modificata di Firefox che porta con sé il software Tor.
- Primo avvio: «Connetti». Il browser scarica il consensus e costruisce i primi circuiti. Se la connessione riesce, sei sulla rete Tor.
- Se Tor è bloccato (in alcuni paesi, o in certe reti aziendali o scolastiche), nelle impostazioni di connessione si possono attivare i bridge: obfs4 o Snowflake. Tor Browser può anche suggerire automaticamente il metodo adatto al paese da cui ti colleghi.
- Livello di sicurezza «Più sicuro». Dall’icona dello scudo puoi alzare il livello: «Più sicuro» disattiva JavaScript sui siti non HTTPS e alcune funzioni rischiose; «Il più sicuro» disattiva JavaScript ovunque. Meno funzioni attive significa meno superficie d’attacco.
- Non massimizzare la finestra. Tor Browser usa il letterboxing: aggiunge margini per far apparire la finestra di dimensioni standard. Le dimensioni esatte dello schermo sono un dato che aiuta a distinguerti dagli altri.
- Non installare estensioni e non cambiare le impostazioni avanzate: ogni differenza ti rende più riconoscibile e un’estensione può aggirare la protezione.
- Niente torrent attraverso Tor: i client torrent possono rivelare il tuo vero IP e appesantiscono una rete fatta da volontari.
- Non aprire documenti scaricati mentre sei online (PDF, file di Office): possono contenere elementi che si collegano a Internet fuori da Tor e rivelare il tuo indirizzo. Aprili dopo, scollegato, o in un ambiente isolato.
- Non accedere con i tuoi account personali: se fai login con la tua email, il sito sa chi sei, Tor o non Tor.
- Sempre HTTPS per i siti normali: Tor Browser usa la modalità «solo HTTPS» predefinita, non disattivarla. I siti .onion sono già cifrati end-to-end.
- Tails per chi ha bisogno di più protezione. Tails è un sistema operativo che si avvia da una chiavetta USB, fa passare tutto il traffico attraverso Tor e, quando lo spegni, non lascia tracce sul computer: lavora in memoria e dimentica tutto. È pensato per giornalisti e persone a rischio.
Come si entra: la versione da ingegnere informatico
La firma, spiegata bene. Il Tor Project firma ogni pacchetto con una chiave privata OpenPGP. La chiave pubblica corrispondente si importa nel proprio keyring, cioè l’archivio locale di chiavi che GPG conosce. Una chiave però si può falsificare: chiunque può creare una chiave chiamata «Tor Browser Developers». Per questo conta la sua fingerprint, un’impronta di 40 cifre esadecimali calcolata con una funzione hash sulla chiave stessa. La documentazione ufficiale del Tor Project indica quella della chiave di firma dei rilasci: EF6E 286D DA85 EA2A 4BA7 DE68 4E2C 6E87 9329 8290. Va confrontata carattere per carattere con quella che mostra GPG dopo l’importazione, e possibilmente da una seconda fonte indipendente: se coincide, la chiave è quella giusta.
A quel punto il comando gpg --verify, a cui si passano il file .asc e il pacchetto, calcola l’hash del pacchetto, usa la chiave pubblica per controllare la firma contenuta nel file .asc e dice se corrispondono («Good signature» e la fingerprint della chiave usata). Un avviso del tipo «questa chiave non è certificata con una firma fidata» è normale: significa solo che non hai dichiarato a GPG di fidarti di quella chiave; la cosa da guardare è che la firma sia valida e che la fingerprint sia quella attesa. Cambia un byte del pacchetto e la verifica fallisce.
Tor Browser contro «Tor + un browser qualsiasi». Il software Tor vero e proprio (spesso chiamato tor daemon, il servizio in sottofondo) non è un browser: espone un proxy SOCKS5 locale, di norma sulla porta 9050. Tor Browser contiene una propria copia di Tor che ascolta sulla porta 9150, per non scontrarsi con un eventuale servizio già installato. In teoria si potrebbe indirizzare un browser normale verso quel proxy. In pratica è una cattiva idea: un browser normale ha un’impronta unica (estensioni, font, impostazioni), conserva cookie e cronologia, e può aprire connessioni che non passano dal proxy (plugin, WebRTC, aggiornamenti, prefetch). Tor Browser è modificato proprio per chiudere queste falle e far sembrare tutti gli utenti uguali.
DNS leak. Prima di collegarsi a un sito, il computer chiede al DNS l’indirizzo IP corrispondente al nome. Se questa domanda parte fuori da Tor, il tuo provider (o chi controlla il server DNS) vede quali siti stai per visitare, anche se il traffico poi passa da Tor: è una DNS leak, una perdita di informazioni. Con SOCKS5 il nome si può passare direttamente al proxy, così lo risolve l’exit dentro il circuito; Tor Browser lo fa sempre. Per gli indirizzi .onion la questione non si pone: non esistono nel DNS e il client li gestisce internamente.
Isolamento dei circuiti. Tor Browser usa circuiti diversi per siti diversi (in base al dominio nella barra degli indirizzi), così un exit non può collegare le tue visite a siti diversi. Due comandi utili: «Nuovo circuito Tor per questo sito» costruisce un percorso nuovo solo per la scheda corrente, utile se un sito è lento o bloccato; «Nuova identità» chiude tutte le schede, cancella cookie, cronologia e stato del browser e usa circuiti nuovi per tutto, come se fossi un’altra persona.
Tails, Whonix, Qubes. Tre approcci diversi a un problema più grande del browser:
- Tails: sistema live e amnesico. Si avvia da chiavetta, lavora in memoria, forza tutto il traffico attraverso Tor e allo spegnimento dimentica tutto (salvo una cartella cifrata facoltativa).
- Whonix: due macchine virtuali. Il Gateway esegue Tor; la Workstation, dove si lavora, è collegata solo al Gateway e non conosce nemmeno il vero IP. Anche un programma compromesso nella Workstation non può uscire fuori da Tor.
- Qubes OS: un sistema operativo che separa le attività in tante macchine virtuali isolate («qubes»); può ospitare Whonix al suo interno. È il più robusto e il più impegnativo da usare.
Che cosa Tor non fa. Non cifra fino al sito: sull’ultimo tratto, dall’exit al server, la protezione la dà solo HTTPS. Non protegge da malware: se il computer è infetto, il programma malevolo vede tutto prima che entri in Tor. Non protegge dagli errori dell’utente: login personali, file aperti fuori dal browser, dettagli scritti in un messaggio. Non rende anonimi i contenuti: un documento può contenere metadati con nome dell’autore e del computer. Tor nasconde il percorso; il resto tocca a te.

Che cosa succede, tecnicamente, a ogni passo
- Bootstrap. Quando premi «Connetti», il software Tor contenuto nel browser parte con una lista di indirizzi delle directory authorities (e di alcuni relay di riserva) già scritta nel codice. È l’unico punto di partenza fidato.
- Scaricamento del consensus. Tor scarica l’ultimo consensus, verifica che sia firmato dalla maggioranza delle autorità e che sia recente, poi scarica i «microdescrittori», cioè le chiavi e i dati essenziali di ogni relay. La barra di avanzamento che vedi all’avvio segue proprio queste fasi.
- Scelta del guard. Al primo avvio il client sceglie un piccolo insieme di guard tra i relay con il flag Guard, pesandoli per banda, e li memorizza: li userà per mesi. Se usi un bridge, il bridge prende il posto del guard.
- Costruzione dei circuiti. Il client prepara in anticipo alcuni circuiti di tre salti con l’handshake ntor descritto sopra, così la prima pagina si apre senza attese aggiuntive.
- Visita a un sito normale. La richiesta DNS non parte dal tuo computer: il nome del sito viaggia cifrato nel circuito e lo risolve l’exit (cella
RELAY_BEGIN), così il tuo provider non vede nemmeno quale nome hai cercato. - Visita a un indirizzo .onion. Nessun DNS: il client decodifica i 56 caratteri, ne ricava la chiave pubblica del servizio, calcola la chiave «accecata» del periodo corrente e da questa quali HSDir conservano il descrittore. Lo scarica tramite un circuito, lo decifra, verifica la firma e trova gli introduction point. Poi segue il protocollo di rendezvous descritto nella sezione sui servizi onion. Tutto questo richiede qualche secondo in più rispetto a un sito normale.
E I2P, in pratica?
I2P si usa in modo diverso da Tor. Non c’è un browser «tutto compreso»: si installa un router I2P (il programma di riferimento è scritto in Java; esiste anche una versione in C++ chiamata i2pd), che resta acceso in sottofondo e partecipa alla rete instradando anche il traffico altrui. Il router crea tunnel in uscita e tunnel in entrata, ognuno di alcuni salti: i tuoi messaggi partono da un tunnel in uscita e arrivano al tunnel in entrata del destinatario, mentre le risposte seguono un percorso diverso. Il browser si collega poi al router locale come a un proxy, e attraverso di esso si raggiungono i siti interni.
Gli indirizzi sono di due tipi: nomi leggibili che finiscono in .i2p, risolti tramite «rubriche» locali e servizi di registrazione della comunità (quindi non garantiti come una chiave), e indirizzi .b32.i2p, cioè l’hash in base32 della destinazione crittografica: come gli .onion, l’indirizzo coincide con l’identità. Le differenze d’uso principali: il router impiega diversi minuti a «scaldarsi» e integrarsi nella rete; I2P è pensata per servizi interni e non per uscire verso il web normale; non ha autorità centrali; la comunità è molto più piccola di quella di Tor, e quindi la folla in cui nascondersi è più ristretta.


Come riconoscere un indirizzo .onion legittimo
Un indirizzo v3 è una stringa di 56 caratteri casuali, impossibile da ricordare e facile da imitare: chi crea cloni truffa genera indirizzi che iniziano con le stesse lettere dell’originale. Le regole utili sono poche:
- Parti dal sito normale dell’organizzazione. Testate giornalistiche, motori di ricerca e social network che offrono una versione onion la pubblicano sul proprio sito ufficiale.
- Onion-Location. Molti siti inviano un’intestazione HTTP (o un meta tag) chiamata
Onion-Location, che indica il loro indirizzo .onion. Quando visiti il sito normale, Tor Browser mostra nella barra degli indirizzi un pulsante «.onion disponibile»: è il modo più sicuro per arrivarci, perché l’indirizzo arriva dal sito vero, protetto da HTTPS. - Confronta tutti i 56 caratteri, non solo l’inizio e la fine, e salva nei segnalibri quelli verificati.
- Diffida di elenchi, «wiki» e raccolte di link: sono pieni di cloni che rubano dati o denaro e rimandano facilmente a contenuti illegali. Un elenco anonimo non può garantire nulla.
Sotto il cofano: la parte informatica
Questa sezione è per chi vuole i dettagli dei protocolli. Tutto ciò che segue è descritto nelle specifiche pubbliche del Tor Project (tor-spec, dir-spec, rend-spec-v3, guard-spec e le proposte numerate) e nella documentazione tecnica di I2P.
Trasporto: TCP e TLS tra relay
Tor lavora sopra TCP: tra due relay c’è una connessione TCP, protetta da TLS, chiamata channel o «OR connection». Su una sola connessione TLS viaggiano mescolate le celle di molti circuiti diversi, distinti dal circuit ID. TLS protegge il collegamento dall’esterno e autentica il relay tramite le sue chiavi d’identità (una ed25519 e, per compatibilità, una RSA-1024 storica). Tor non trasporta pacchetti IP qualsiasi ma flussi TCP: il client dice all’exit «apri una connessione verso questo nome e questa porta», e l’exit la apre per lui. Per questo UDP non passa nativamente da Tor.
Celle
Le celle a lunghezza fissa misurano 514 byte (dal link protocol 4): 4 byte di circuit ID, 1 di comando, 509 di payload. Esistono celle di controllo (CREATE2, CREATED2, DESTROY, PADDING) e celle RELAY, il cui contenuto è cifrato a strati e contiene un’intestazione interna con comando (BEGIN, DATA, END, EXTEND2, INTRODUCE1…), identificativo di flusso, un controllo di integrità e la lunghezza dei dati utili. Esistono anche celle a lunghezza variabile per la negoziazione iniziale della connessione. Il traffico è regolato da finestre di controllo del flusso e, dal 2022, da un algoritmo di congestion control che adatta la velocità alla capacità del circuito.
Handshake ntor e curve25519
Ogni relay ha una chiave «onion» di tipo curve25519 pubblicata nel suo descrittore. Il client genera una coppia di chiavi temporanea e manda la parte pubblica nella cella CREATE2. Il relay risponde con una propria chiave temporanea e un codice di autenticazione. Combinando le due chiavi temporanee e la chiave onion del relay (due operazioni Diffie-Hellman su curva ellittica), entrambe le parti ottengono lo stesso segreto, e il client ha la prova che dall’altra parte c’è proprio quel relay. Dal segreto, con HKDF-SHA256, si derivano le chiavi del salto. Le chiavi temporanee vengono buttate: anche se in futuro qualcuno rubasse la chiave del relay, non potrebbe decifrare il traffico registrato oggi (forward secrecy). La variante più recente, ntor-v3, permette di inviare parametri aggiuntivi cifrati durante l’handshake.
Cifratura dei dati: AES-CTR e integrità
Per ogni salto ci sono due chiavi AES-128, una per direzione, usate in modalità contatore (CTR): AES cifra un contatore che cresce di uno, e il risultato si combina in XOR con i dati. È veloce e non cambia la lunghezza della cella. Il controllo d’integrità del formato storico usa un digest SHA-1 cumulativo controllato solo dal relay a cui la cella è destinata. Questo schema ha debolezze note (per esempio la malleabilità della cifratura in modalità contatore, alla base di alcuni attacchi di «tagging»), e il Tor Project sta introducendo un nuovo schema di cifratura dei relay, chiamato Counter Galois Onion, progettato per eliminarle.
Consensus e autorità
Ogni relay invia periodicamente il proprio descrittore firmato alle directory authorities. Le autorità misurano raggiungibilità e banda (anche con scanner dedicati, i bandwidth authorities), producono un voto ogni ora e combinano i voti con un algoritmo deterministico: tutte arrivano allo stesso documento, che firmano. Il client accetta un consensus solo se è firmato dalla maggioranza delle autorità di cui conosce le chiavi. Per risparmiare banda i client scaricano un «microdesc consensus» e i microdescrittori, con le sole informazioni necessarie per costruire circuiti. I client non contattano direttamente le autorità a ogni avvio: il consensus viene distribuito dai directory cache, cioè relay normali che ne conservano copia.
ed25519, SHA3 e l’indirizzo onion
Un servizio onion v3 ha una chiave d’identità ed25519 (firme digitali su curva di Edwards). L’indirizzo è base32 di: chiave pubblica (32 byte) + checksum (2 byte) + versione (1 byte, valore 3). Il checksum sono i primi due byte di SHA3-256 applicato alla stringa «.onion checksum», alla chiave e alla versione: serve a rilevare errori di battitura. SHA3-256 e la funzione SHAKE-256 compaiono in molti punti della rend-spec-v3, per derivare chiavi e posizioni nell’anello delle directory.
Chiavi accecate (blinded keys)
Se il servizio firmasse il descrittore con la sua chiave d’identità, le directory saprebbero quale servizio stanno ospitando. La v3 usa invece una chiave accecata: da chiave pubblica e numero del periodo di tempo corrente (di norma 24 ore) si ricava, con un’operazione matematica sulla curva, una nuova chiave pubblica. Chi conosce l’indirizzo può calcolarla; chi vede solo la chiave accecata non può risalire all’indirizzo né collegare tra loro i periodi diversi. Il servizio, con la chiave privata, ricava la chiave privata accecata corrispondente e firma il descrittore. Il descrittore è poi cifrato in due strati con chiavi derivate dalla chiave pubblica d’identità (e, se attiva, dalle chiavi di autorizzazione dei client).
HSDir e l’anello di hash
I relay con il flag HSDir sono disposti su un anello virtuale (hash ring): la posizione di ciascuno è un hash della sua identità ed25519 e di un valore casuale condiviso (shared random value) che le autorità generano insieme ogni giorno, così nessuno può prevedere in anticipo dove finirà. Anche il descrittore riceve posizioni sull’anello, calcolate dalla chiave accecata: con i parametri predefiniti, due «repliche» e quattro HSDir per replica, quindi fino a otto relay conservano lo stesso descrittore. Il client fa lo stesso calcolo e sa dove cercare. Il valore casuale che cambia ogni giorno impedisce a un attaccante di posizionare in anticipo i propri relay vicino a un servizio preciso.
Proof-of-work contro gli attacchi DoS
Un servizio onion non può filtrare per indirizzo IP chi lo inonda di richieste, perché non vede gli IP. Dalla versione 0.4.8 (2023) Tor offre una difesa a proof-of-work: quando il servizio è sotto attacco, pubblica nel descrittore una richiesta di «lavoro», e i client devono risolvere un piccolo calcolo (basato sull’algoritmo Equi-X) e allegarne la soluzione a INTRODUCE1. Il servizio serve per prime le richieste con più lavoro. Per un utente normale costa pochi secondi di calcolo; per chi manda milioni di richieste diventa costosissimo. La difficoltà si adatta al carico.
Vanguards
Un servizio onion costruisce molti circuiti, e un avversario può forzarlo a crearne di continuo finché uno passa da un relay suo, in posizione adiacente al guard: da lì può cercare di scoprire il guard e poi, con altri mezzi, l’IP del servizio. I vanguards fissano anche il secondo (e, nella versione completa, il terzo) salto dei circuiti dei servizi onion su un piccolo insieme di relay che cambia lentamente. Dalla versione 0.4.7 una versione semplificata, «vanguards-lite», è attiva in modo predefinito; quella completa è disponibile come componente aggiuntivo e, nelle versioni più recenti, integrata nel software.
I2P: garlic routing, tunnel, netDb e floodfill
In I2P ogni router crea tunnel unidirezionali: in uscita (outbound) e in entrata (inbound), ciascuno di pochi salti con lunghezza configurabile, e li rinnova circa ogni dieci minuti. Un messaggio esce da un tunnel outbound del mittente e entra nel tunnel inbound del destinatario: così la conversazione usa quattro tunnel e nessun nodo vede insieme andata e ritorno. Il garlic routing impacchetta più messaggi («clove», spicchi) in un unico «bulb» cifrato end-to-end, per esempio un dato e la conferma di ricezione. Le informazioni su router e destinazioni stanno nel netDb, un database distribuito tipo Kademlia conservato dai router floodfill, una parte dei router con buona banda che si offre di custodirlo. Al posto delle autorità di Tor c’è quindi un sistema distribuito: più resistente alla censura delle autorità, ma più esposto ad attacchi che riempiono il netDb di nodi falsi.
Conclusione da ingegnere
Tor è un bell’esempio di ingegneria dei compromessi. Rinuncia a proteggere da un osservatore globale per poter essere veloce abbastanza da navigare; si appoggia a un piccolo nucleo di autorità per avere una vista coerente della rete; nasconde il server trasformando il nome stesso in una chiave crittografica. Ogni scelta ha un perché documentato, e ogni limite è dichiarato nelle specifiche.
Il «dark web» non è un luogo: è un modo di trasportare bit in cui nessun punto sa tutto. Come ogni strumento potente, la sua morale dipende da chi lo usa. Per capirlo non serve l’iceberg: bastano una cipolla, tre buste e un po’ di crittografia.
Da leggere dopo: l’hacking spiegato senza film e lo speciale su Mr. Robot che trovi dentro, poi un tuffo nel passato con Hackerino e la rivista Decoder.
Prova tu: entra nel dark web (simulato). Dieci passi interattivi, dal download giusto al circuito a cipolla, fino alle truffe da riconoscere. Tutto finto e sicuro, dentro il tuo browser.
Checklist: prima di aprire Tor Browser
- Ho scaricato Tor Browser dal sito ufficiale del Tor Project e ho verificato la firma.
- Il sistema operativo e Tor Browser sono aggiornati.
- Ho scelto il livello di sicurezza «Più sicuro».
- Non massimizzo la finestra e non installo estensioni.
- Non farò login con i miei account personali.
- Non userò torrent e non aprirò documenti scaricati mentre sono online.
- Raggiungo i siti .onion solo partendo dal sito ufficiale o dal pulsante Onion-Location, mai da elenchi anonimi.
- So che ciò che è illegale offline resta illegale anche su Tor.
Un libro per approfondire. Se vuoi andare oltre questo articolo, ti consiglio The Dark Net di Jamie Bartlett: un giornalista che ha passato anni dentro le comunità nascoste della rete e le racconta senza sensazionalismi. Vedi su Amazonaffiliazione (link affiliato: se acquisti, ricevo una piccola percentuale senza costi in più per te)
Fonti
- Dingledine, Mathewson, Syverson, Tor: The Second-Generation Onion Router, USENIX Security 2004
- Tor specifications (tor-spec, dir-spec, guard-spec, rend-spec-v3)
- Storia del Tor Project e bilanci
- Tor Metrics (dati consultati il 22 ottobre 2026)
- Johnson et al., Users Get Routed, ACM CCS 2013
- Winter et al., Spoiled Onions, PETS 2014
- Europol, IOCTA
- Dipartimento di Giustizia USA: Silk Road, AlphaBay
- EFF Surveillance Self-Defense, SecureDrop, Have I Been Pwned
- RFC 9309 (robots.txt) e Google: noindex
- Bergman, The Deep Web: Surfacing Hidden Value, 2001
- I2P, introduzione tecnica, tunnel I2P, Hyphanet, Tails
- Tor Project: verificare la firma, Onion-Location, livelli di sicurezza
Fine dell'articolo
Ti è stato utile?
Lascia una reazione: mi aiuta a capire cosa scrivere dopo.
Newsletter
Una email a settimana, con calma
Gli articoli nuovi e le novità del sito, tutto insieme. Niente spam: ti iscrivi con doppia conferma e ti cancelli con un clic.
Continua a leggere
 esplorazioneIl “Terminator” che potrebbe curare il cancro: cosa dicono i social, cosa dice davvero la scienzaUn robot liquido esegue interventi chirurgici senza cicatrici— è davvero così? Dietro un video diventato virale c'è una ricerca scientifica reale, pubblicata su una rivi…Leggi l'articolo →
 esplorazioneL’AI si raffredda con acqua calda? La rivoluzione di NVIDIA che potrebbe cambiare per sempre i Data CenterL’intelligenza artificiale sta cambiando il mondo, ma dietro ogni risposta generata esistono enormi data center che consumano energia e producono quantità impressionanti…Leggi l'articolo →
 esplorazioneBiscotti di plastica? Cosa c’è di vero e cosa noUn biscotto stampato in 3D nato da bottiglie di plastica e scarti di mais: cosa ha davvero fatto la ricerca finanziata dalla NASA, cosa manca e perché Marte è ancora lon…Leggi l'articolo →
Nessun commento, per oraScrivi il primo